網路時間協定
網路時間協定(NTP)是用於計算機系統間時鐘同步的網絡協定,自1985年起持續使用。由特拉華大學大衛·米爾斯設計,旨在將設備時間同步至協調世界時(UTC)幾毫秒內。NTP使用改良版Marzullo算法選擇準確時間源,並透過UDP協議在端口123運作,支援主從與對等模式。目前為NTPv4版本,具備向下相容性,並應用於多種作業系統與網絡環境。
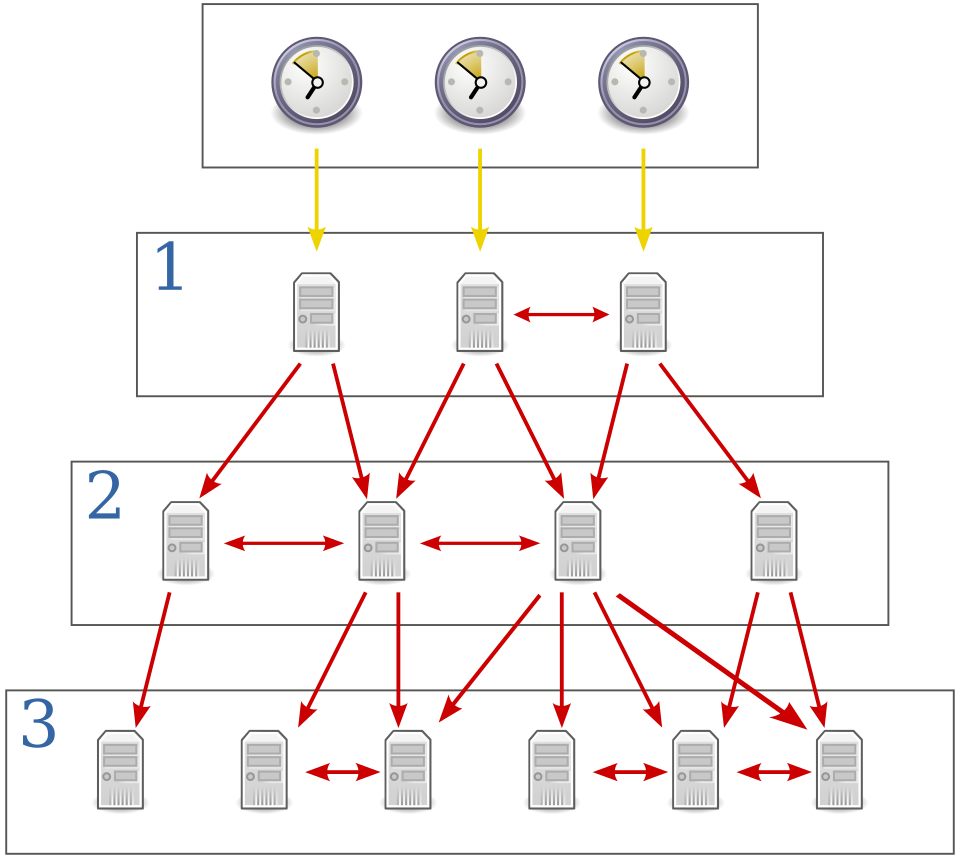

協定概述
網路時間協定(Network Time Protocol,NTP)是一種用於計算機系統間時鐘同步的網絡協定,主要應用於分組交換、變動延遲的數據網絡。自1985年起,NTP成為目前仍在使用的最古老互聯網協定之一。該協定由美國特拉華大學的大衛·米爾斯(David L. Mills)設計,其目標是將參與計算機的時間同步至協調世界時(UTC)的幾毫秒範圍內。NTP透過改良版的Marzullo算法選擇準確的時間伺服器,並設計用以減輕網絡延遲變動的影響。在公共互聯網環境中,NTP通常能維持幾十毫秒的精度,而在理想條件下的區域網絡中,精度可達超過1毫秒。然而,不對稱路由與網絡擁塞可能導致100毫秒或更高的誤差。
協定運作機制
NTP通常以主從式架構運作,但也可應用於對等式網絡,其中雙方均可視為潛在的時間來源。協定透過用戶資料報協定(UDP)進行時間戳的傳送與接收,預設使用端口123。在某些模式下,雙方均使用此端口。此外,NTP支援廣播或多播方式,客戶端在完成初始往返校準後,可被動接收時間更新。NTP會提供即將發生的閏秒調整警告,但不會傳輸本地時區或夏時制資訊。目前NTP的最新版本為NTPv4,其規範於RFC 5905中,並向下相容於RFC 1305所定義的NTPv3。
協定演進與版本
NTP的發展歷程可追溯至1979年,當時首次在跨大西洋衛星網絡中展示互聯網服務。1981年,相關技術被記錄於IEN 173,並於RFC 778中進一步發展。1988年,RFC 1059發表了NTPv1的完整規範,並引入客戶端-伺服器與對等模式。1991年,大衛·米爾斯在IEEE Transactions on Communications發表文章,使NTP的架構與算法獲得更廣泛關注。隨後,NTP持續演進,2010年RFC 5905提出NTPv4的建議標準。此後,NTP的參考實作由Harlan Stenn領導的開源專案維護,並持續進行功能擴充與算法優化。
安全性與替代方案
NTP的參考實作已持續開發超過20年,並在多種計算平台中運行,包括個人電腦與伺服器。然而,其包含多項敏感算法,若與使用不同算法的伺服器同步,可能導致異常。2017年的審計發現14個潛在安全問題。為提升安全性,NTPsec作為參考實作的分支,於2015年推出,透過移除不安全功能與過時硬體支援,將原始程式碼規模減少75%。此外,chrony作為另一種實現,被評估為「值得信賴」,並支援硬件時間戳以提升區域網絡精度。2017年審計顯示其僅有8個安全問題,其中兩項為參考實作所無。
應用與挑戰
NTP廣泛應用於多種作業系統與網絡環境,包括Unix系統的ntpd與Windows的W32Time。然而,部分實現如W32Time僅採用本地校正,未進行NTP協議的時鐘調整。此外,NTP曾被濫用於分散式阻斷服務攻擊(DDoS),透過偽造回傳IP地址引導伺服器回應大量數據。為防範此類攻擊,NTP伺服器可升級或配置忽略外部查詢。此外,Network Time Security(NTS)作為NTPv4的安全版本,採用TLS與AEAD加密,提升協議安全性,目前已由Cloudflare與Netnod等伺服器支援。
補充與延伸
NTP不提供本地時區或夏時制資訊,時區配置需由作業系統處理。RFC 2132定義了DHCPv4選項,用於向客戶端分發NTP伺服器地址。此外,Google、Amazon AWS與Facebook等企業採用「閏秒平滑」技術,於24小時內逐步調整閏秒,避免突變影響系統運作。此技術在chrony中支援,但與標準NTP池混合使用可能導致客戶端計算錯誤。NTP的持續發展與安全性提升,使其在現代網絡環境中扮演關鍵角色。
资料与编辑说明
本文依据参考资料重新组织撰写,并经自动事实对照检查;并非原文转载。参考来源及其修订版本见下方链接,图片来源和许可单独标注。
更新日期: